Raziskava norveške zveze potrošnikov iz leta 2017 je pokazala, da so imele štiri znamke otroških pametnih ur, takrat naprodaj v Evropi, kritične varnostne pomanjkljivosti.
Napadalci prek nekaterih pametnih ur zlahka do lokacijskih podatkov otrok
Ameriška revija Wired je nedavno razkrila številne varnostne pomanjkljivosti otroških pametnih ur, ki so na trgu tudi v Sloveniji. Preverili smo, ali so slovenski ponudniki teh izdelkov seznanjeni z njihovimi varnostnimi pomanjkljivostmi in kako nameravajo ukrepati, če sploh.
Novinar ameriške revije Wired je skupaj z raziskovalcema kibernetske varnosti testiral rožnato plastično uro z GPS-sledilnikom. Strokovnjaka, sicer etična hekerja, sta ugotovila, da sta lahko v uro vdrla brez težav in nadzorovala njegovo gibanje.
Še več, Vangelis Stykas, eden od raziskovalcev, je novinarjevo lokacijo lahko spremljal, tudi ko GPS na uri ni deloval. Ura je namreč strežniku pošiljala identifikatorje bližnjih wi‑fi omrežij.
Etična hekerja sta na daljavo lahko vključila tudi kamero v uri in z njo posnela fotografije. Prav tako sta lahko vključila mikrofon in poslušala pogovor, ki se je odvijal blizu novinarja.
Kot je poročal Wired, je proizvajalec ure, ki jo je nosil novinar, kitajsko podjetje Yiqingteng Electronics. Naprava sicer deluje prek aplikacije za geosledenje SeTracker, ki jo uporablja več deset drugih blagovnih znamk digitalnih ur in po oceni sodelujočih strokovnjakov potencialno milijon različnih naprav. Zasebnim uporabnikom je na voljo brezplačno.
Znamke otroških pametnih ur, ki uporabljajo tehnologijo SeTracker, so med drugim Forever KidsCare, Aimoto Smart, SaveFamily, KidiWatch, Maplink, Carneo Guard, Wonlex, CarePro, Winnes GPS, TKstar, GPSone, AnyTracking, AKSH, Micodus, YiTracker, LKGPS, LKGPS2 in Aibeile.
Uredništvo Wireda je predstavnike SeTrackerja sicer seznanilo z več podrobnostmi o delovanju njihove aplikacije, vključno z ugotovitvami raziskovalcev. Potem ko sta raziskovalca svoje ugotovitve v članku javno predstavila, sta denimo ugotovila, da tehnike vdora v pametne ure znamke Wonlex ne delujejo več.
Po objavi članka je podjetje SeTracker za medij pojasnilo, da so na znamkah teh pametnih ur blokirali nekatera ꞌvrataꞌ v stari različici sistemov, ki jih še vedno uporablja majhno število strank. »Ranljivost smo zdaj temeljito odpravili, stanje vseh naprav v uporabi in strežniških storitev pa je varno,« so poudarili. Zagotovili so tudi, da bodo »še naprej krepili naložbe v varnost, izvajali redne ocene ranljivosti ter varovali podatke in zasebnost uporabnikov«.
Med znamkami otroških pametnih ur, ki uporabljajo tehnologijo SeTracker, so v Sloveniji po javno dostopnih podatkih naprodaj ure znamke Forever. Prodajajo jih Telekom Slovenije, A1 Slovenija, Big Bang, Mimovrste in Baby center.
Telekom Slovenije nima informacij
Mobilni operater A1 je po prejemu vprašanj Oštra sklenil, da bodo ure znamke Forever »preventivno umaknili iz ponudbe« – do razjasnitve njihovega varnostnega tveganja.
Poudarili so, da doslej od proizvajalca teh ur niso prejeli informacij »o potrjeni ranljivosti ali zabeleženem varnostnem incidentu«. Poleg tega so po prejemu vprašanj Oštra od svojega dobavitelja zahtevali dodatna tehnična pojasnila glede morebitne povezave med tehnološkimi rešitvami, ki jih omogočajo omenjene naprave, in ugotovitvami, predstavljenimi v ameriški reviji.
Manj agilni so bili na Telekomu, kjer so pojasnili, da trenutno nimajo informacij, da bi se ugotovitve revije Wired nanašale na otroški pametni uri znamke Forever iz njihove ponudbe: »Do danes pri svojih uporabnikih nismo zaznali prijav varnostnih incidentov, povezanih s tema napravama.«
So pa dodali, da bodo zadevo skupaj z dobaviteljem in proizvajalcem še naprej spremljali, ob morebitnih novih ugotovitvah pa sprejeli ustrezne ukrepe.
V Big Bangu so za Oštro sporočili, da so z ugotovitvami iz članka revije Wired »seznanjeni in so jih po objavi preverili tudi z dobaviteljem«.
Po informacijah, ki so jih prejeli od dobavitelja, model pametne ure znamke Forever iz njihove ponudbe ni bil predmet varnostnega testiranja, opisanega v članku. Prav tako pri njem niso ugotovili nobene od ranljivosti, ki jih navaja Wired.
Dobavitelj izdelkov Forever je Big Bangu zagotovil še, da »v vseh letih prodaje pametnih ur te blagovne znamke na slovenskem in hrvaškem trgu ni prejel nobene prijave ali zabeležil primera nepooblaščenega vdora v uro, dostopa do uporabniških podatkov, prisluškovanja, nepooblaščenega sledenja ali drugega primerljivega varnostnega incidenta«.
Na spletnem mestu trgovine Big Bang je kot proizvajalec oziroma odgovorna oseba za EU navedeno podjetje TelForceOne iz Poljske. Podjetje smo vprašali, ali so seznanjeni s kakršnimikoli varnostnimi incidenti, povezanimi z urami znamke Forever, ki jih dobavljajo. Odgovor bomo objavili, ko ga prejmemo.
Tako kot v podjetju A1 so tudi v Big Bangu od dobavitelja, podjetja Bonajo, zahtevali dodatna pojasnila o morebitnih povezavah med rešitvami, uporabljenimi pri izdelkih znamke Forever, in platformami oziroma infrastrukturo, ki jih omenja Wired. To podjetje dobavlja tudi Telekomu Slovenije.
Bonaju smo zastavili enako vprašanje kot poljskemu dobavitelju in proizvajalcu TelForceOne. Odgovor bomo objavili, ko ga prejmemo.
Po pojasnilih, dostopnih na spletnem mestu podjetja Bonajo, otroške pametne ure znamke Forever uporabljajo aplikacijo Forever Kids Care, ki deluje s SIM-kartico.
Pametne ure blagovne znamke Forever sicer prodajajo tudi v spletni trgovini Mimovrste in trgovini Baby center, kjer se na novinarska vprašanja še niso odzvali. Odgovora trgovin bomo objavili, ko ju prejmemo.
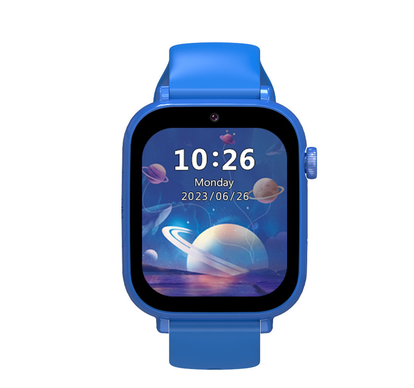 Otroška pametna ura znamke Forever, ki je bila naprodaj v spletni trgovini A1. Ker so te izdelke začasno umaknili iz prodaje, fotografija ure v trgovini ni več dostopna, le podatki o znamki oziroma modelu.
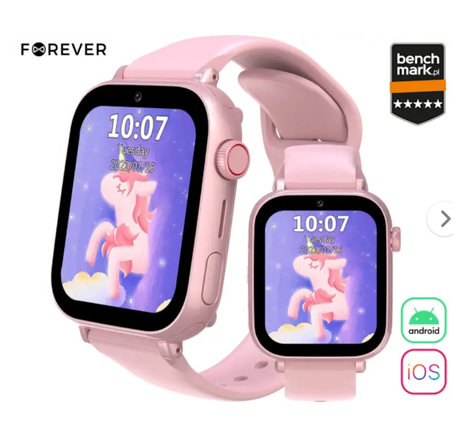 Ena izmed otroških pametnih ur znamke Forever, ki jo ponujajo v Big Bangovi spletni trgovini.
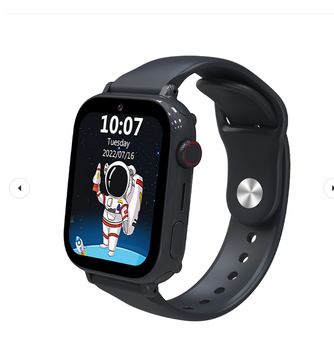 Ena izmed otroških pametnih ur znamke Forever, ki je na voljo v spletni trgovini Telekoma Slovenije.
URSIV: Ugotovitve so resne
Na Zvezi potrošnikov Slovenije so pojasnili, da klicev in pritožb potrošnikov na temo varnosti otroških pametnih ur še niso prejeli oziroma da se s tem področjem še niso ukvarjali.
Tudi na nacionalnem odzivnem centru za kibernetsko varnost SI-Cert so pojasnili, da »incidentov, ki bi vključevali otroške pametne ure, še niso obravnavali«.
Kot so opozorili, digitalne naprave, kot so otroške pametne ure, niso ranljive le z vidika tveganj za zasebnost, temveč tudi zato, ker »omogočajo nepooblaščeno preusmerjanje prometa prek njih in druge oblike zlorab«.
Na inštitutu Danes je nov dan so pojasnili, da sami niso pregledali nobene od teh ur, zato »glede njihove varnosti ne morejo ničesar trditi«.
Ocenili pa so, da je »katerokoli (otroško) pametno uro težko označiti za neproblematično«. Po njihovem mnenju je situacija kompleksna in spremenljiva. Proizvajalcev tovrstnih izdelkov je veliko, a se na prijave napak odzivajo različno.
Na uradu za kibernetsko varnost (URSIV) pa so pojasnili, da ugotovitve članka, ki ga je objavil Wired, kažejo na domnevne varnostne pomanjkljivosti pri nekaterih napravah in njihovem zalednem informacijskem sistemu.
Ob tem so opozorili, da je treba ugotovitve raziskovalcev »obravnavati resno«, vendar pa ne morejo potrditi, da je mogoče omenjene napake razširiti na vse modele otroških pametnih ur. »Raziskovalca celotnih tehničnih podrobnosti nista objavila, saj vse ugotovljene pomanjkljivosti še niso odpravljene, kar je skladno z načeli koordiniranega razkrivanja ranljivosti.«
Prijave varnostnega incidenta, neposredno povezanega z ranljivostmi otroških pametnih ur, na uradu sicer še niso prejeli.
»Če se takšne ranljivosti izkažejo za dejanske, lahko predstavljajo resno tveganje za otrokovo zasebnost in varnost,« so pojasnili. Kot so opozorili, bi lahko napadalec prek ure namreč »pridobil podatke o lokaciji naprave, dostopal do osebnih podatkov, v nekaterih primerih pa tudi zlorabil funkcije, kot sta mikrofon in kamera«.
Po mnenju urada je posebej problematično, kadar ni ranljiva naprava kot taka, temveč njene storitve v ozadju, na strežnikih ali v aplikacijah, kakor velja v primeru obravnavanih otroških pametnih ur.
Kot so pojasnili, tovrstna ranljivost lahko prizadene več blagovnih znamk, ki uporabljajo enako programsko ali strežniško infrastrukturo. Uporabnik takšne ranljivosti ne more niti zaznati niti odpraviti, saj naprava navzven deluje povsem običajno, popravek pa lahko izvede le ponudnik storitve.
Na uradu za kibernetsko varnost svetujejo, naj uporabniki pametnih ur preverijo, ali proizvajalec objavlja varnostne posodobitve naprave in obdobje varnostne podpore ter omogoča prijavo napak. Opozorili so tudi, naj spremljajo proizvajalčeva varnostna obvestila, ob zaznani resni ranljivosti pa razmislijo o prenehanju uporabe naprave do odprave težave.
»Če se takšne ranljivosti izkažejo za dejanske, lahko predstavljajo resno tveganje za otrokovo zasebnost in varnost.«
– URSIV
Na uradu svetujejo še redno preverjanje razpoložljivih posodobitev programske opreme in njihovo dosledno nameščanje. Za pomembno so označili tudi zamenjavo privzetih gesel in uporabo močnih, unikatnih gesel.
Ob namestitvi naj starši vnesejo čim manj otrokovih osebnih podatkov. Priporočljivo je preveriti tudi, katere pravice imajo mobilne aplikacije, ter omogočiti le tiste funkcije, ki jih otrok dejansko potrebuje, so še svetovali.
Po mnenju urada so »za varno zasnovo izdelkov, odpravljanje ranljivosti in zagotavljanje varnostnih posodobitev sicer primarno odgovorni proizvajalci in drugi gospodarski subjekti v dobavni verigi«.
EU zaostruje zakonodajo o kibernetski varnosti
Po pojasnilih urada je EU v zadnjih letih prav zaradi primerov, kakršen je opisan v članku revije Wired, bistveno zaostrila kibernetsko varnost povezanih naprav. Po novem proizvajalci za varnost izdelkov odgovarjajo, tudi ko se ti že tržijo.
Od avgusta lani namreč velja evropska direktiva o radijski opremi, ki za nekatere naprave, kot so mobilni telefoni, bluetooth naprave in wi-fi oddajniki, uvaja obvezne zahteve glede zaščite omrežij, osebnih podatkov in preprečevanja zlorab. Ti nujni pogoji izrecno vključujejo tudi zaščito otrok.
Enajstega septembra bo postopoma začel veljati tudi akt o kibernetski odpornosti. Od tega dne bodo proizvajalci dolžni poročati o aktivno izkoriščanih ranljivostih in resnih varnostnih incidentih, ki jih morajo prijaviti pristojnemu odzivnemu centru in evropski agenciji za kibernetsko varnost.
Akt bo v celoti začel veljati decembra 2027. Tedaj bo proizvajalcem nalagal zagotovitev varnosti izdelkov, kot so pametne ure, mobilni telefoni in GPS-naprave, skozi celoten življenjski cikel.


2026 © Oštro